BADBOX 3.0 regresa con un récord de 40 mil millones de solicitudes diarias de fraude publicitario
La botnet BADBOX 3.0 alcanza 40 mil millones de pujas publicitarias fraudulentas al día en dispositivos Android AOSP tras el golpe a BADBOX 2.0.
La botnet de malware BADBOX ha regresado tras las operaciones de desmantelamiento del año pasado, alcanzando un récord de 40 mil millones de solicitudes de puja publicitaria fraudulenta por día a través de dispositivos basados en Android infectados. Según informa BleepingComputer, esta nueva variante, denominada BADBOX 3.0, se convirtió en la mayor operación documentada de fraude publicitario por volumen diario antes de ser perturbada.
El hallazgo y la reciente interrupción de la campaña corresponden al equipo de investigación Satori de HUMAN. «En su punto máximo, BADBOX 3.0 representó aproximadamente 40 mil millones de solicitudes de puja al día y más del 4 % de todo el tráfico de televisión conectada (CTV) observado por la plataforma Human Defense», detalló la firma de seguridad.
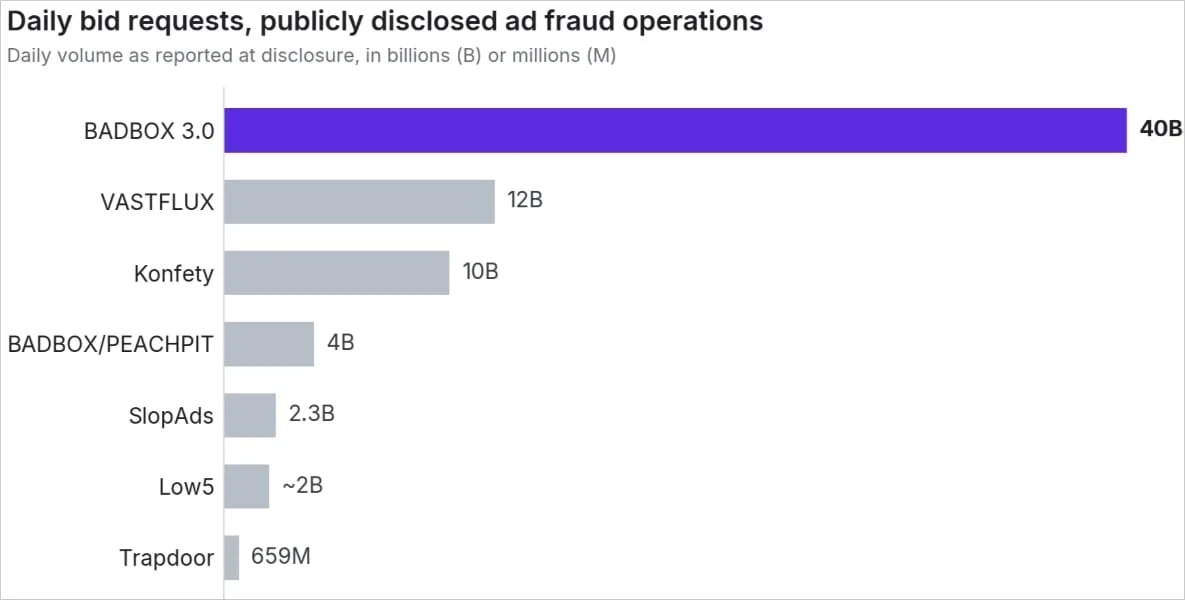
De acuerdo con los investigadores, el volumen generado por BADBOX 3.0 superó en más del triple al poseedor del récord anterior, VASTFLUX. Además, su pico de actividad resultó superior al de todas las investigaciones publicadas por Satori durante los últimos cinco años combinadas.
Evolución de BADBOX frente a los golpes previos
El resurgimiento demuestra la resiliencia de sus operadores pese a las acciones coordinadas de la industria tecnológica y las autoridades. Desde su detección inicial en una caja de televisión Android T95 adquirida en Amazon, la amenaza ha escalado de forma sostenida tras cada intento de contención.
| Fecha / hito | Evento o campaña | Alcance registrado |
|---|---|---|
| Principios de 2023 | Detección inicial de BADBOX | Primer hallazgo en cajas TV T95 |
| Diciembre de 2024 | Alerta de agencias en Alemania | Decenas de miles de dispositivos infectados |
| Marzo de 2025 | Operación de HUMAN y Shadowserver | Más de 500.000 equipos BADBOX 2.0 desconectados y 24 apps retiradas de Google Play |
| Abril de 2025 | Demanda de Google contra operadores | Más de 10 millones de dispositivos infectados por BADBOX 2.0 |
| Noviembre de 2026 | Pico de BADBOX 3.0 | 40 mil millones de solicitudes diarias (>4 % del tráfico CTV en Human Defense) |
Cómo opera el fraude publicitario y el proxying residencial
El modus operandi se mantiene centrado en infectar teléfonos económicos, tabletas y cajas de streaming para televisión que ejecutan Android Open Source Project (AOSP). Una vez comprometidos, los equipos ejecutan módulos dedicados tanto al fraude publicitario como al enrutamiento de tráfico mediante proxies residenciales.
Para monetizar los anuncios, el malware reproduce publicidad en vídeo dentro de ventanas ocultas mientras suplanta aplicaciones legítimas de streaming, logrando que las peticiones parezcan auténticas. HUMAN también observó solicitudes fraudulentas de inserción de anuncios del lado del servidor (SSAI) que engañaban a los anunciantes haciéndoles creer que los anuncios se mostraban en dispositivos reales cuando no existía reproducción alguna.
De forma paralela, un módulo de proxying inscribe los equipos afectados en una de once redes de proxies residenciales sin conocimiento ni consentimiento de sus propietarios. Entre ellas destaca PXYEDGE, identificada como la sucesora renombrada de IpMoYu, un servicio previamente vinculado a BADBOX 2.0.
Aunque PXYEDGE anunciaba unos 200.000 nodos proxy, la telemetría de HUMAN registró conexiones únicas con picos cercanos a los 340.000 dispositivos. Parte del tráfico de fraude publicitario se canalizaba precisamente a través de estos proxies residenciales para simular origen legítimo y evadir los filtros antiabuso.
Atribución, infraestructura y nueva disrupción
Los analistas de Satori vincularon el malware con un fabricante chino de electrónica específico mediante el análisis de sus dominios, comprobaciones internas de hardware en el código, un lanzador de televisión preinstalado de fábrica y un mantenedor de repositorio. Los equipos infectados descargan sus módulos desde repositorios públicos de código, mientras los mismos payloads se replican en múltiples plataformas de alojamiento para resistir cierres.
A principios de este mes, HUMAN colaboró con Google en la disrupción de la operación relacionada XCPE, acción que permitió desactivar múltiples dominios de comando y control (C2) empleados por BADBOX 3.0. Asimismo, se retiró uno de los repositorios de malware y la plataforma de HUMAN comenzó a filtrar el tráfico fraudulento asociado a esta variante.
Pese a este golpe, HUMAN advierte que los responsables de la botnet probablemente volverán a adaptar su infraestructura como en ocasiones anteriores. Para reducir el riesgo de exposición, la recomendación principal para los usuarios es adquirir únicamente dispositivos Android certificados de fabricantes reconocidos y verificar que Google Play Protect permanezca disponible y activo.
Fuente: BleepingComputer