Estados Unidos desmantela la campaña norcoreana FaceStealer tras el robo de más de 400 millones de dólares en criptomonedas
Estados Unidos desmantela FaceStealer, la campaña norcoreana de deepfakes y ClickFix que robó más de 400 millones de dólares en criptomonedas.
El gobierno de Estados Unidos desmanteló FaceStealer, una campaña norcoreana de social engineering responsable de robar más de 400 millones de dólares en criptomonedas. La operación, que permaneció activa durante 18 meses antes de la incautación de su infraestructura subyacente basada en cloud, se apoyó en técnicas como deepfakes y ClickFix, según informa BleepingComputer.
Los ataques apuntaron contra profesionales de los sectores de criptomonedas y Web3, así como contra desarrolladores de código abierto (open-source). Durante la investigación, las autoridades estadounidenses identificaron más de 900 vídeos de cámaras web grabados en secreto a trabajadores tecnológicos engañados dentro de esta operación.
Cómo operaba FaceStealer en videollamadas con deepfakes y ClickFix
Según una alerta publicada por el FBI esa misma semana, el actor de amenazas norcoreano secuestró cuentas en Telegram, LinkedIn, Slack y Discord para invitar a sus objetivos a reuniones por vídeo bajo distintos pretextos. Durante las llamadas, los atacantes reproducían grabaciones de personas conocidas por la víctima que ya habían sido comprometidas previamente.
La agencia federal explica que, mientras cada objetivo esperaba el inicio de la reunión, los operadores grababan un vídeo en secreto para reutilizarlo después frente a otros contactos. En ocasiones, la sesión incluía grabaciones de varios conocidos de forma simultánea para incrementar la presión sobre la nueva víctima en la fase siguiente.
Poco después, el atacante alegaba un problema técnico y mostraba un mensaje de error falso para justificar el envío de una supuesta solución maliciosa. A continuación, instaba a la persona a seguir un enlace con una falsa actualización o instalador. Al ejecutarlo, el equipo quedaba infectado con malware diseñado para robar datos de criptomonedas y credenciales de Zoom, Google Meet y Microsoft Teams.
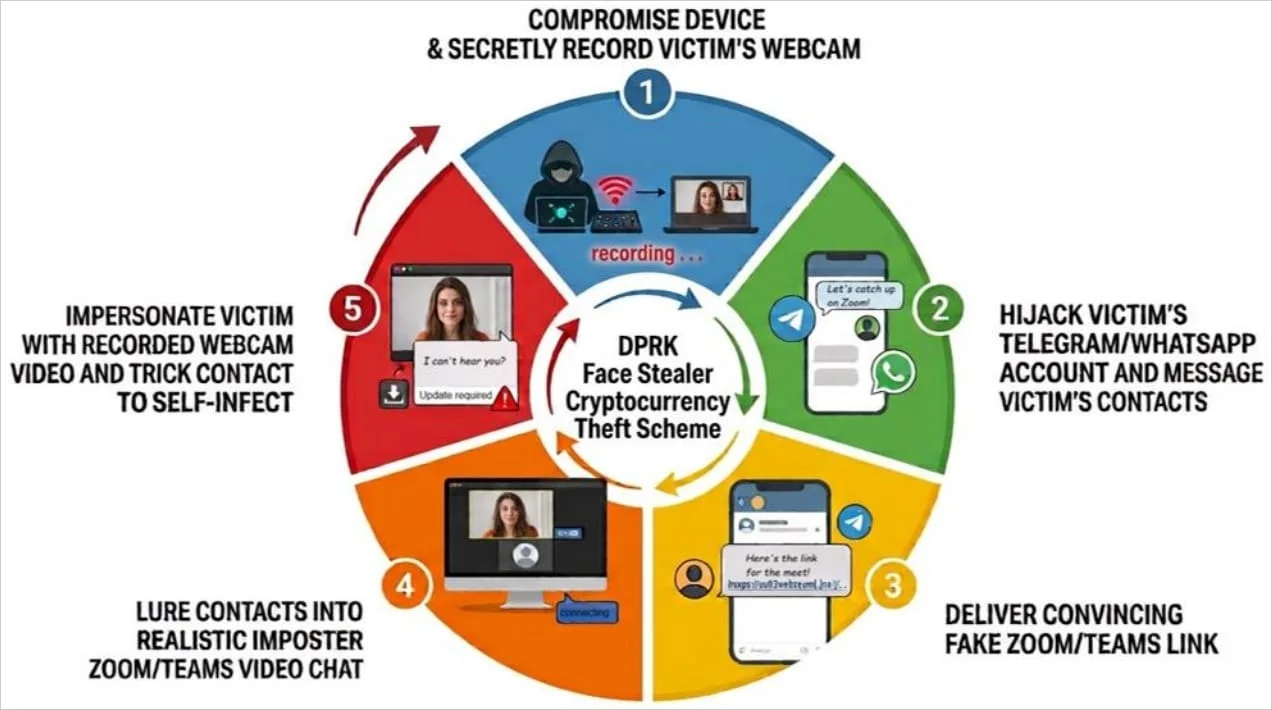
Ciclo de infección de la campaña FaceStealer documentado en la alerta oficial (FBI).
El malware también otorgaba acceso a las listas de contactos, cuentas de redes sociales, aplicaciones de comunicación y archivos de vídeo de la cámara web de cada víctima. Además, el FBI señaló que los atacantes a veces retrasaban el golpe directo durante meses o más de un año tras el compromiso inicial, previsiblemente a la espera de que crecieran las tenencias de criptomonedas del objetivo.
Vínculos con BlueNoroff, alcance global y ataques a código abierto
Investigadores de ciberseguridad de Arctic Wolf atribuyeron la campaña FaceStealer al grupo de hackers BlueNoroff y documentaron 677 objetivos repartidos en 58 países, con un fuerte foco en fundadores de empresas y altos ejecutivos. Entre los señuelos adicionales recopilados figuran documentos financieros, falsas actualizaciones de visores PDF, solicitudes de verificación de identidad y auditorías de seguridad. Todos buscaban persuadir al objetivo para ejecutar una supuesta corrección técnica.
Previamente, la firma Huntress ya había atribuido a BlueNoroff una campaña similar en 2025 en la que los atacantes usaron llamadas de Zoom para infectar a ejecutivos con malware personalizado para macOS. Asimismo, analistas de amenazas de Amazon vincularon varios ataques previos a la supply chain de software open-source con ese mismo grupo en un informe de julio de 2026.
En este contexto, el boletín del FBI destacó un incidente en el que los atacantes comprometieron al mantenedor de una biblioteca open-source de JavaScript con decenas de millones de descargas semanales mediante una reunión falsa en Microsoft Teams junto a un supuesto contacto conocido. Aunque la rápida detección detuvo esa intrusión, la agencia confirmó otros múltiples intentos contra desarrolladores de npm y Rust crate.
| Indicador o entidad | Cifra o detalle confirmado | Contexto en la investigación |
|---|---|---|
| Campaña FaceStealer | Más de 400 millones de dólares robados | Activa 18 meses; infraestructura cloud incautada por EE. UU. |
| Grabaciones ocultas | Más de 900 vídeos de cámara web | Registrados a trabajadores engañados en videollamadas |
| Alcance documentado (Arctic Wolf) | 677 objetivos en 58 países | Foco en fundadores de empresas y altos ejecutivos |
| Plataformas de captación | Telegram, LinkedIn, Slack y Discord | Cuentas secuestradas para enviar invitaciones falsas |
| Aplicaciones de reunión objetivo | Zoom, Google Meet y Microsoft Teams | Robo de credenciales, datos cripto y acceso a contactos |
| Ecosistemas de desarrollo | JavaScript (npm) y crates de Rust | Múltiples intentos contra mantenedores open-source |
| Caso paralelo del DOJ (Binance) | Más de 2.700 millones de dólares congelados | Parte del robo de 6.400 millones; 1.200 millones con orden judicial |
Congelación de fondos vinculados a Binance y recomendaciones defensivas
En un anuncio paralelo, el Departamento de Justicia de Estados Unidos (DOJ) comunicó que, en colaboración con empresas del sector privado, el gobierno congeló más de 2.700 millones de dólares procedentes del robo de criptomonedas a Binance, cifrado en 6.400 millones de dólares. El organismo precisó que ya ha «obtenido autorización judicial para incautar o inmovilizar más de 1.200 millones de dólares de esa cantidad».
Para mitigar el riesgo frente a tácticas como FaceStealer, las recomendaciones de defensa instan a unirse a reuniones únicamente mediante aplicaciones oficiales utilizando un código de invitación y a verificar por vías independientes cualquier convocatoria inesperada. También aconsejan mantener la cámara web apagada salvo necesidad explícita y evitar ejecutar scripts ofrecidos como soluciones ante fallos técnicos.
Fuente: BleepingComputer