Trezor confirma implantes físicos en tres carteras Safe 5 y bloquea la captura con el firmware 2.13.1
Trezor confirma implantes físicos en tres Safe 5 vendidas por CryptoBilis, lanza el firmware 2.13.1 para bloquearlos y recorta un 80% sus distribuidores.
El fabricante de carteras físicas para criptomonedas Trezor confirmó que tres unidades del modelo Trezor Safe 5 comercializadas por el distribuidor CryptoBilis incluían implantes físicos maliciosos. Estos módulos ocultos fueron diseñados para sustraer frases de recuperación (seed phrases) y transmitirlas a los atacantes a través de redes celulares, según informa BleepingComputer.
El hallazgo amplía la investigación iniciada tras una alerta previa publicada en octubre, cuando un cliente detectó una placa de circuito no autorizada dentro de un Trezor Safe 5 comprado a ese revendedor con sede en Indonesia y presencia en el Sudeste Asiático. En aquel momento, la compañía aún no había recibido la unidad para analizarla ni había podido determinar las capacidades técnicas del componente.
Tres carteras comprometidas y alcance de la investigación
En una actualización oficial de su investigación, Trezor detalló que sus técnicos examinaron finalmente el dispositivo original en laboratorio e identificaron otras dos unidades comprometidas mediante fotografías enviadas por sus propietarios. Los tres equipos afectados fueron adquiridos a través de CryptoBilis entre el 20 de agosto y el 23 de septiembre de 2026.
Tras el aviso de octubre, 48 clientes de CryptoBilis contactaron al fabricante para someter sus dispositivos a revisión física en laboratorio o a inspecciones fotográficas de sus componentes internos. Además, la empresa evaluó carteras vendidas por otros distribuidores de la región sin encontrar indicios de manipulación.
Hasta el momento, los implantes confirmados se limitan exclusivamente a unidades Safe 5 vendidas mediante CryptoBilis. Asimismo, ningún usuario afectado ha reportado la pérdida o el robo de fondos asociado a estos dispositivos.
Cómo intercepta las claves el implante sin alterar el firmware
El análisis del firmware del módulo malicioso permitió comprobar que el implante consiste en una placa de circuito adicional instalada entre la placa principal del Safe 5 y su pantalla. Esta disposición física le permite supervisar lo que aparece o se introduce en el visor sin modificar el firmware legítimo del dispositivo ni el chip Secure Element.
Cuando las palabras de recuperación de la cartera se muestran en pantalla —tanto al crear una nueva copia de respaldo como al restaurar un monedero existente—, el circuito oculto las recolecta. También es capaz de capturar frases de paso (passphrases) visibles en pantalla.
Una vez capturada la información sensible, el implante la cifra y la envía por una red móvil hacia un servidor controlado por los atacantes. Si en ese instante no existe conectividad disponible, el módulo almacena los datos de forma local y reintenta la transmisión de manera reiterada hasta completarla.
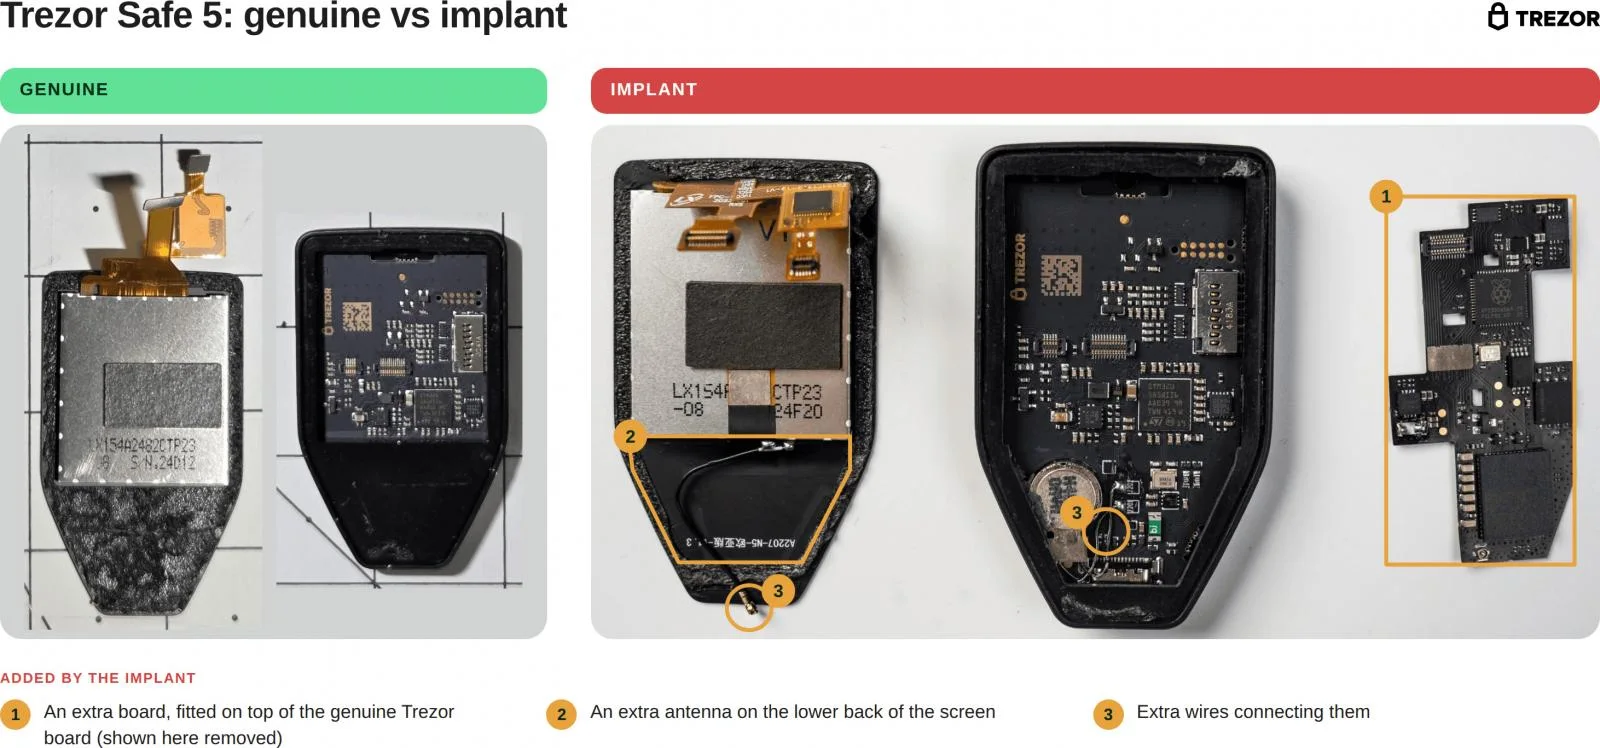
Comparativa del circuito interno genuino de Trezor Safe 5 frente a una unidad modificada con el implante físico (Trezor).
Este patrón de ataque a la cadena de suministro (supply chain) sigue a un episodio similar descubierto previamente en carteras hardware de Ledger distribuidas también por CryptoBilis. A diferencia del incidente actual en Trezor, los implantes hallados en dispositivos de Ledger sí estuvieron vinculados con robos efectivos de criptomonedas.
El firmware 2.13.1 bloquea los implantes, pero no borra riesgos previos
Para neutralizar el vector de espionaje físico, Trezor publicó el 11 de noviembre la versión de firmware 2.13.1. Esta actualización incorpora protecciones que impiden a los implantes conocidos interceptar datos en pantalla.
«Nuestra última actualización de firmware 2.13.1, lanzada el 11 de noviembre, incluye una protección que impide que los implantes que hemos encontrado capturen cualquier dato en los dispositivos que la ejecutan, dejando inútil al lote actual de implantes», señaló Trezor.
No obstante, la compañía advirtió que el parche no puede proteger frases de recuperación que ya hubieran quedado expuestas antes de instalar la actualización. Por esa razón, aunque no existan reportes de robo de fondos en unidades Trezor, recomienda a quienes compraron un equipo en CryptoBilis transferir sus criptoactivos a una cartera recién creada con una nueva seed phrase.
| Aspecto del incidente | Detalle técnico confirmado | Alcance o mitigación |
|---|---|---|
| Modelo y distribuidor | Trezor Safe 5 vendido por CryptoBilis | 3 unidades confirmadas (compradas del 20 de agosto al 23 de septiembre de 2026) |
| Arquitectura del implante | Placa adicional entre la placa base y la pantalla | No altera el firmware oficial ni el Secure Element |
| Datos interceptados | Palabras de recuperación al respaldar o restaurar, y passphrases | Captura pasiva directa de la actividad en pantalla |
| Mecanismo de exfiltración | Cifrado local y envío mediante red celular | Almacenamiento temporal y reintentos continuos si no hay cobertura |
| Solución de software | Actualización de firmware 2.13.1 (11 de noviembre) | Inutiliza el lote actual, pero no protege claves capturadas previamente |
| Red comercial y reemplazos | Recorte de ~80% de distribuidores globales | Reemplazo gratuito para compras en CryptoBilis desde marzo de 2026 |
Recorte del 80% en la red de distribuidores y programa de reemplazo
Como respuesta estructural a estos ataques a la supply chain, Trezor redujo su red mundial de distribuidores en aproximadamente un 80%, disminuyendo de forma drástica el número de vendedores terceros autorizados para comercializar sus hardware wallets. La empresa ya había adelantado planes para recortar su red comercial en octubre tras conocerse el compromiso de dispositivos Ledger en CryptoBilis, antes incluso de confirmar implantes en sus propias carteras.
El fabricante aclaró que los socios excluidos eran confiables y no representaban una amenaza, pero no cumplían los nuevos requisitos reforzados de seguridad para la cadena de suministro. Los distribuidores que continúan en el programa deben someterse a controles más estrictos sobre el origen, el almacenamiento y el acceso físico a los dispositivos.
De manera paralela, Trezor ofrece unidades de reemplazo a cualquier persona que haya adquirido una cartera de la marca en CryptoBilis desde marzo de 2026, incluidos aquellos clientes cuyos equipos no hayan sido confirmados como manipulados. La compañía reiteró que, hasta ahora, no ha hallado pruebas de implantes en dispositivos procedentes de otros revendedores ni ha recibido avisos de sustracción de fondos vinculados a las Safe 5 comprometidas.
Fuente: BleepingComputer